정부24가 지난 5월 과징금을 맞았다.
그런데 석 달 만인 8월17일, 정부24는 다시 뚫렸다. 이번엔 아예 외부 해킹이었다. 어린이포털의 보안 취약점을 노린 공격에 주민등록번호 등이 샜다.
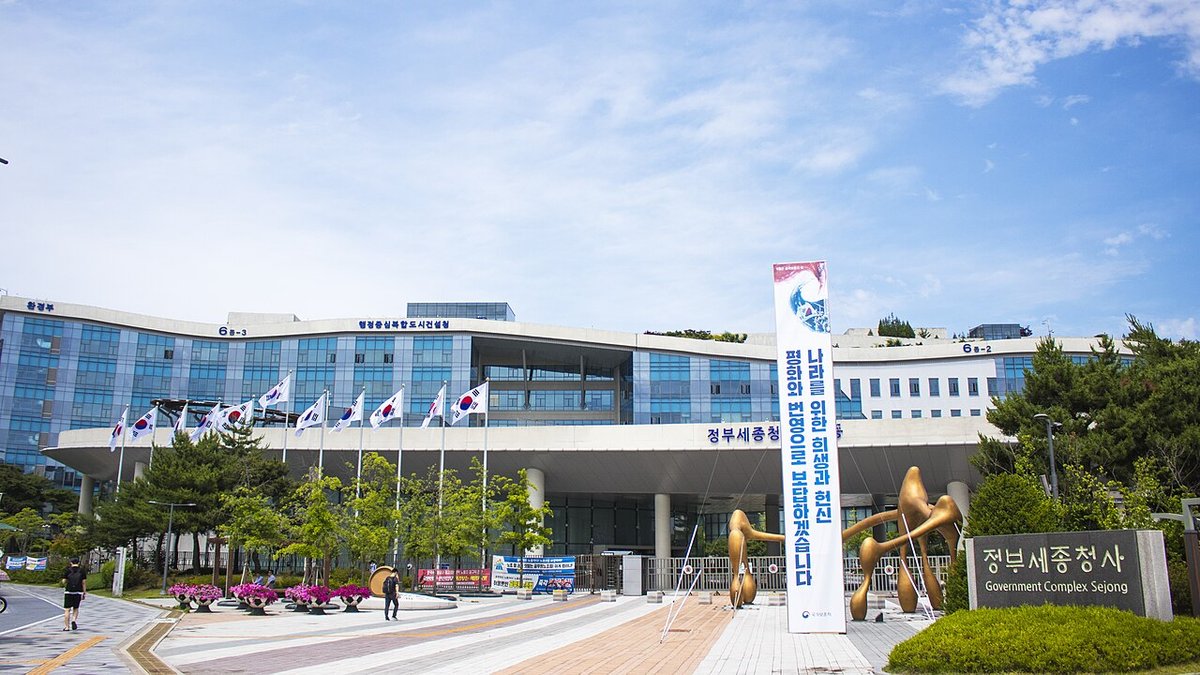
문제는 이뿐만이 아니다. 같은 행안부가 운영하는 자원봉사포털 ‘1365’에서도 유출이 있었는데, 최초 신고 796명이 넉 달 만에 8,785명으로 불어난 사실이 9월29일 뒤늦게 드러났다.
숫자로 짚어보면 이렇다
보도를 모아 보니 사건이 두 갈래였다.
정부24 자체 해킹과, 그보다 앞서 있었던 ‘1365’ 포털 유출이다. 한 표로 정리하면 이렇다.
| 시점 | 사안 | 내용 | 출처 |
|---|---|---|---|
| 2026.5.19 | 1365포털 | 외부 공격, 서버 기록파일에서 개인정보 유출 | 세계일보 |
| 2026.5.20 | 1365포털 | 행안부, 개인정보위에 796명 유출 신고 | 세계일보 |
| 2026.5.27 | 정부24 | 개인정보위, 2024년 민원서류 오류(1,233명 유출)로 과징금 2억7,300만원·과태료 300만원 의결 | 뉴시스 |
| 2026.8.17 | 정부24 | 어린이포털 취약점으로 별도 해킹, 주민번호 36개·전화번호 3개·아이디 55개 유출 추정 | 디지털타임스 |
| 2026.9.21 | 정부24 | 행안부, 5월 처분 사실을 뒤늦게 공지 | 문화일보 |
| 2026.9.29 | 1365포털 | 유출 규모, 최초 신고의 11배인 8,785명으로 확인 | 세계일보 |
이게 왜 지금 문제인가
행안부는 이미 한 번 혼났던 곳이다. 개인정보보호위원회는 5월27일, 2024년 교육부 연계 민원서류 오류로 1,233명의 개인정보가 샌 사건 등에 과징금 2억7,300만원과 과태료 300만원을 부과했다.
그 처분을 받은 지 약 석 달 만이었다.
8월17일, 정부24는 또 뚫렸다. 이번엔 시스템 오류가 아니라 외부 공격자가 직접 침투한 첫 사례였다.
더 눈에 띄는 건 ‘1365’ 유출 규모가 넉 달이 지나서야 제대로 드러났다는 점이다. 당초 796명이라던 숫자는 국회에 제출된 자료에서 8,785명으로 확인됐다.
개인정보보호위원회조차 1365 사고 발생 4개월 뒤인 9월21일에야 행안부에 자료 제출을 요구한 것으로 전해졌다. 감독기구도 늑장이었던 셈이다.
확인된 것과 아직 안 된 것
확인된 것은 이렇다. ‘1365’ 포털에서 이름·생년월일·휴대전화번호·연계정보(CI)·아이디가 유출됐고, 최종 피해자는 8,785명이다.
정부24 자체 해킹에서는 주민등록번호 36개, 전화번호 3개, 아이디·비밀번호 55개가 유출된 것으로 추정된다.
반대로 아직 안 된 것도 있다. 정부24 8월17일 건은 이 글을 쓰는 시점까지도 정확한 피해 규모가 확정되지 않았다.
왜 개인정보위가 넉 달 만에야 움직였는지, 그 사이 어떤 절차가 있었는지도 구체적으로 공개되지 않았다.
앞으로 볼 것
- 개인정보보호위원회의 ‘1365’ 유출 관련 최종 조사 결과와 추가 처분 여부
- 정부24 8월17일 해킹 건의 정확한 피해 규모 공개 시점
- 10월 국정감사에서 나올 행안부 정보보안 체계 관련 질의
정리하며
솔직히 이번 자료를 보면서 가장 아쉬웠던 대목은 해킹 자체가 아니라 그 다음이었다. 과징금을 맞고 석 달 만에 또 뚫리고, 유출 규모는 넉 달이 지나서야 제대로 나온다.
국민 개인정보를 다루는 시스템일수록 사고 이후의 속도가 곧 신뢰다.
출처
- 세계일보, “[단독] ‘1365 자원봉사포털’ 개인정보 유출 8785명… 당초 신고의 11배” — 기사 보기
- 디지털타임스, “‘정부24’ 해킹으로 뚫렸다…주민번호 등 개인정보 유출” — 기사 보기
- 문화일보, “개인정보 털린 정부24, 늑장 통지까지…’뒷북 공지’ 행안부에 국민 분통” — 기사 보기
- 뉴시스, “정부24, 개인정보 유출에 늑장 통지까지…과징금 처분”(9월25일) — 기사 보기
- 뉴시스, “정부24서 개인정보 1233건 유출… 행안부, 시스템 오류로 과징금 2.7억 제재”(5월27일) — 기사 보기
이 글은 공개된 보도와 자료를 바탕으로 정리했으며, 새로운 사실이 확인되면 업데이트됩니다.